Account Recovery Plan: วันที่โทรศัพท์หาย เรายังกลับเข้าบัญชีสำคัญได้ไหม
วางแผนกู้บัญชีก่อนโทรศัพท์หรือเบอร์หาย ด้วยการจัดลำดับ email และ password manager เตรียม recovery code ช่องทางสำรอง และลองกู้คืนจริง
โทรศัพท์เป็นของชิ้นเดียวที่ทำหน้าที่หลายอย่างเกินไปครับ ทั้งรับ SMS, เปิดแอป Authenticator, รับ notification ให้กดอนุมัติ และบางทีก็เป็นที่เก็บรูป recovery code ที่เคยบอกตัวเองว่าจะย้ายออกทีหลัง ถ้าวันหนึ่งเครื่องหายหรือเปิดไม่ติด เรื่องที่น่าปวดหัวจึงไม่ใช่แค่ต้องซื้อเครื่องใหม่ แต่คือเรายังเข้า email, password manager และบัญชีที่ใช้ทำงานได้หรือเปล่า
ผมมองว่า Account Recovery Plan ไม่จำเป็นต้องเป็นเอกสาร security ที่ยาวมาก สำหรับคนทั่วไปมันควรเป็นคำตอบที่หาเจอในวันที่กำลังรีบว่า “ต้องเข้าอะไรก่อน ใช้อะไรยืนยัน แล้วของที่ต้องหยิบอยู่ที่ไหน” ถ้าตอบสามข้อนี้ไม่ได้ แปลว่าเรามี MFA อยู่ก็จริง แต่ยังไม่แน่ใจว่าทางกลับบ้านอยู่ตรงไหน
ถ้าเป็นผม ผมจะเริ่มจาก email หลักกับ password manager ก่อนสองอย่างนี้ เพราะมักเป็นกุญแจของบัญชีอื่นเกือบทั้งหมด แล้วค่อยไล่ไปที่ Apple Account หรือ Google Account, cloud storage, ธนาคาร และระบบงาน ไม่ต้องเปิด spreadsheet ใหญ่ตั้งแต่วันแรก จดแค่บัญชีที่หายแล้วชีวิตหรือการทำงานสะดุดจริง ๆ สักห้าถึงสิบรายการก็พอครับ
ก่อนเตรียม code ผมจะดูว่ากุญแจไขกันเป็นวงหรือเปล่า
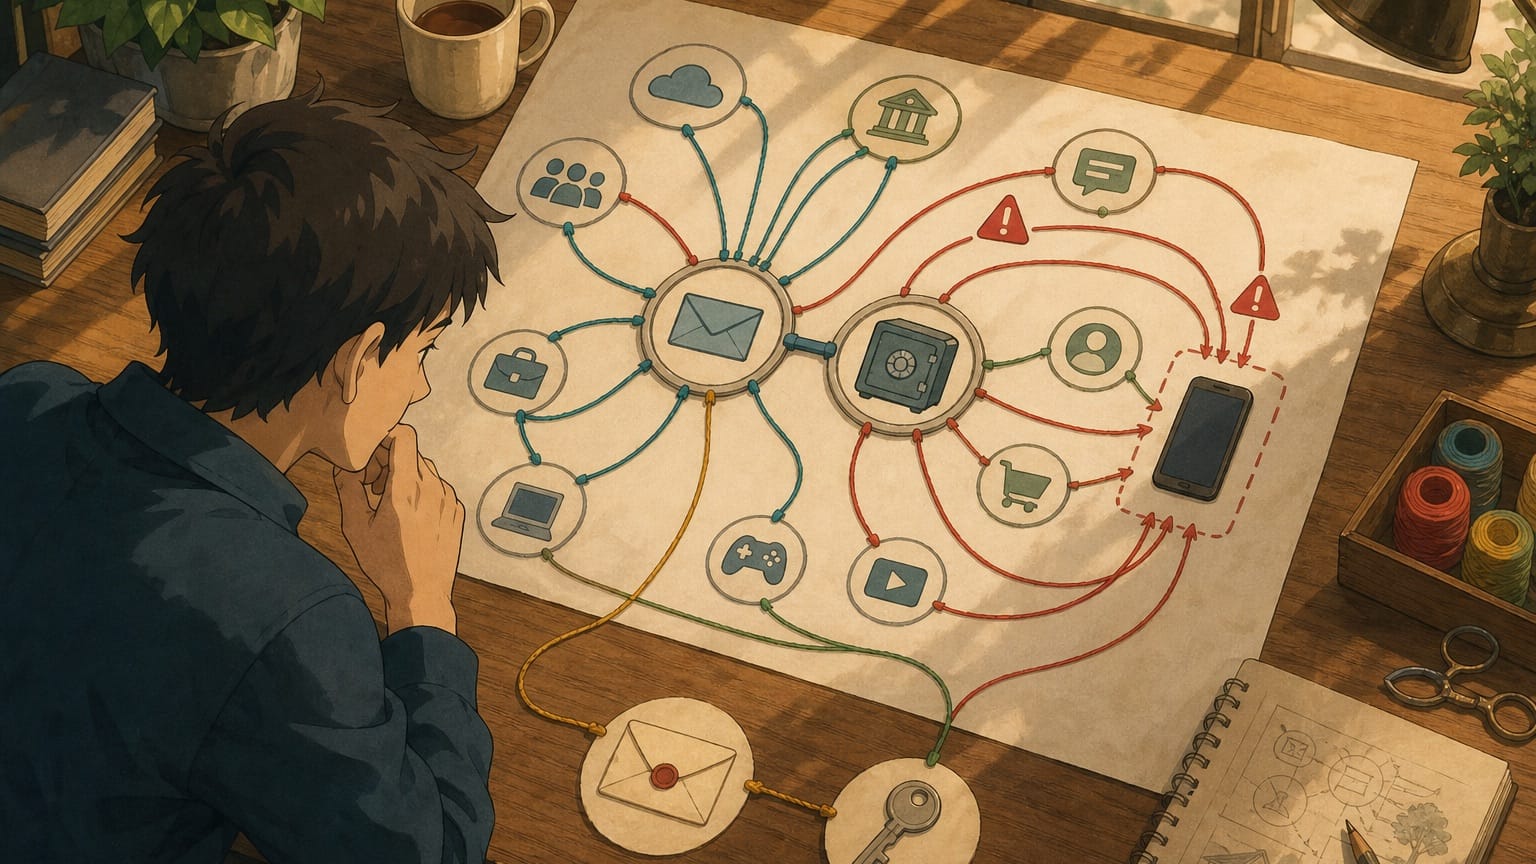
ลองนึกภาพว่าโทรศัพท์เครื่องประจำใช้ไม่ได้ แล้วเรานั่งอยู่หน้า laptop อีกเครื่อง สิ่งแรกที่ผมจะยังไม่ทำคือกด reset password ไปเรื่อย ๆ เพราะการกดผิดลำดับอาจทำให้สถานการณ์ที่พอแก้ได้กลายเป็นต้องรอ account recovery
ผมจะถามแต่ละบัญชีตรง ๆ ว่า ถ้าลงชื่อเข้าใช้จากเครื่องใหม่ บริการจะส่งการยืนยันไปไหน และคำตอบนั้นต้องเปิดบัญชีไหนก่อนหรือไม่ ตัวอย่างที่น่ากลัวคือ password manager ขอรหัสจาก Authenticator แต่ backup ของ Authenticator ต้องเข้า cloud account ซึ่งรหัสผ่านอยู่ใน password manager อีกที หรือ email หลักส่งรหัสไปยังเบอร์ที่อยู่ในโทรศัพท์เครื่องที่หายไปแล้ว แบบนี้หน้าจอดูเหมือนมีหลายทางเลือก แต่สุดท้ายทุกเส้นกลับไปจบที่ของชิ้นเดียว
ลำดับของแต่ละคนไม่เหมือนกัน แต่ของผมจะพยายามทำให้สั้นและไม่วน เช่น
- เข้า email หลักจากอุปกรณ์สำรอง ด้วยรหัสผ่านและวิธียืนยันที่แยกจากโทรศัพท์
- ใช้ email หรือวิธี recovery ที่ตั้งไว้เพื่อกลับเข้า password manager
- ตั้งค่า Authenticator หรือวิธียืนยันบนอุปกรณ์ใหม่ แล้วไล่ตรวจบัญชีสำคัญทีละรายการ
- เมื่อกลับเข้าระบบได้แล้ว ค่อยเอาเครื่องเดิมออกจากรายการ trusted device ตรวจ session และเปลี่ยน recovery code หากบริการกำหนดให้ชุดเดิมใช้ไม่ได้แล้ว
ข้อดีของการจดลำดับนี้ไม่ได้อยู่ที่มันดูเป็นระบบ แต่อยู่ที่เราเห็นช่องโหว่เร็วมาก ถ้าข้อ 1 ต้องไปขอข้อมูลจากข้อ 3 ก็ยังไม่ใช่แผนที่ใช้ได้ครับ
ของสำรองควรอยู่คนละที่กับของที่เราพกทุกวัน
คำว่า “มี backup” ฟังอุ่นใจ แต่ผมจะดูต่อว่า backup นั้นหายพร้อมโทรศัพท์ได้ไหม screenshot ของ recovery code ใน Photos, โน้ตที่ sync ได้หลัง login เท่านั้น หรือเบอร์สำรองที่อยู่ใน SIM เดียวกัน ล้วนเป็นทางสำรองที่อาจไม่เหลือในวันที่ต้องใช้
NIST SP 800-63B มีรายละเอียดเรื่องการกู้บัญชีหลายรูปแบบ แต่ถ้าหยิบมาใช้กับชีวิตประจำวัน ผมได้ข้อคิดง่าย ๆ ว่าหลักฐานสำหรับกลับเข้าบัญชีควรมีมากกว่าชิ้นเดียว และอย่างน้อยหนึ่งชิ้นควรหยิบใช้ได้โดยไม่ต้อง login เข้าบัญชีที่กำลังจะกู้
ทางที่เหมาะขึ้นกับบริการและระดับความสำคัญของบัญชีครับ บางที่มี backup codes บางที่รองรับ security key, trusted device, recovery contact หรือเบอร์สำรอง ผมไม่คิดว่าทุกคนต้องมีครบทุกอย่าง แต่จะเลือกอย่างน้อยหนึ่งทางที่ไม่อยู่ในกระเป๋าเดียวกับโทรศัพท์หลัก
- Recovery code ผมจะเก็บเหมือนกุญแจสำรอง ไม่ส่งในแชตและไม่ใส่ไว้ในโฟลเดอร์ที่ต้อง login ก่อนจึงจะเปิดได้ สำหรับ Google แต่ละ code ใช้ได้ครั้งเดียว และเมื่อสร้างชุดใหม่ ชุดเก่าจะใช้ไม่ได้แล้ว จึงควรรู้ด้วยว่าชุดที่เก็บอยู่เป็นชุดล่าสุดหรือไม่ (Google Account Help)
- เบอร์หรือ email สำรอง ต้องเป็นของที่เราคุมได้จริง และไม่พึ่งกลับมาที่บัญชีเดิมทั้งหมด Apple แนะนำให้เพิ่ม trusted phone number ที่ไม่ผูกอยู่กับ iPhone เครื่องเดียว เพื่อไม่ให้เครื่องหายแล้วรับ code ไม่ได้พร้อมกัน (Apple Support)
- Recovery contact เหมาะเมื่อเป็นคนที่ไว้ใจและคุยกันไว้ก่อนว่าเขาต้องช่วยอะไร ตัวอย่างของ Apple คือ contact ช่วยให้ recovery code ได้ แต่ไม่ได้เห็นข้อมูลในบัญชีของเรา (Apple Support) การมีชื่อเขาในรายชื่อโทรศัพท์จึงยังไม่เท่ากับตั้งค่าเสร็จ
- อุปกรณ์หรือ security key สำรอง ควรเก็บแยกจากของที่พกประจำ และต้องลองผูกเข้ากับบริการจริงก่อน ของที่ยังอยู่ในกล่องแต่ไม่ได้เพิ่มเข้า account ก็ช่วยอะไรไม่ได้มากนัก
ถ้าใช้ password manager อยู่ ผมยังเห็นว่าการเก็บ recovery code ของบัญชีทั่วไปใน vault สะดวกและสมเหตุผล แต่ code ที่ใช้กู้ vault เองไม่ควรมีสำเนาเดียวอยู่ข้างในนั้น หลักนี้ใช้กับ cloud storage ด้วย: ไฟล์ที่เปิดได้หลังจาก login แล้ว ไม่ได้ช่วยเรามากในวันที่ login ไม่ได้
แนวคิดเรื่องแยก secret และคิดเรื่อง recovery ต่อจากนี้ อ่านเพิ่มได้ใน Password Manager สำหรับคนทั่วไป และ การจัดการ Secret สำหรับ Homelab
Authenticator restore ได้ แต่อย่าเพิ่งเชื่อจนกว่าจะลองใช้
ผมไม่ค่อยอยากให้คำว่า backup หรือ sync ของแอป Authenticator ทำให้เราสบายใจเร็วไป เพราะมันไม่ได้มีความหมายเดียวกันทุกแอป บางตัวคืนรหัสแบบใช้ครั้งเดียวได้ บางตัวคืนได้แค่ชื่อบัญชีแล้วต้องยืนยันใหม่ และบางตัวจำกัดการย้ายข้าม iOS กับ Android
ตัวอย่างเช่น Microsoft Authenticator ระบุว่า backup และ restore ทำได้บนอุปกรณ์ประเภทเดียวกันเท่านั้น และบัญชีงานหรือโรงเรียนจะกู้กลับมาเพียงชื่อบัญชี ก่อนจะใช้ได้ต้อง sign in ใหม่ (Microsoft Support) ตรงนี้เป็นเหตุผลที่ผมจะไม่ลบแอปหรือขายโทรศัพท์เก่า เพียงเพราะเห็นรายชื่อบัญชีโผล่ขึ้นมาบนเครื่องใหม่
ตอนเปลี่ยนโทรศัพท์ตามปกติ ผมจะเปิดเครื่องเก่าไว้ก่อน แล้วลองอนุมัติหรือสร้างรหัสกับบัญชีสำคัญจากเครื่องใหม่จริง ๆ ดูว่ามีบัญชีไหนขอให้ตั้งค่าเพิ่ม หรือต้องให้ผู้ดูแลระบบที่ทำงานผูก MFA ใหม่ ถ้าโทรศัพท์หายไปแล้ว เราไม่มีโอกาสเทียบสองเครื่องแบบนี้ แผนจึงควรบอกตัวเองไว้ล่วงหน้าว่าแอปไหนเปิด backup อยู่, ใช้บัญชีใด restore และบัญชีไหนต้องติดต่อใคร
ผมชอบเก็บลิงก์หน้าคู่มือทางการไว้ข้างชื่อแอปมากกว่าจดลำดับเมนูยาว ๆ เพราะเมนูเปลี่ยนได้ แต่คำถามที่ต้องตอบ—backup อยู่ที่ไหนและคืนอะไรกลับมาได้บ้าง—ยังเหมือนเดิมครับ
ลองหาเส้นทางกลับเข้าบัญชีก่อนวันที่ต้องใช้จริง
แผนที่ไม่เคยลองมักดูดีตอนเขียนครับ แต่พอเข้าหน้า sign-in จริง เราอาจนึกไม่ออกว่าใช้ username ไหน, password manager บน laptop อีกเครื่องเปิดอย่างไร หรือกระดาษที่เก็บ recovery code ไว้หยิบจากจุดไหน ผมจึงชอบให้ลองแบบ dry run สั้น ๆ มากกว่ารอให้เหตุเกิดแล้วค่อยค้นหาทุกอย่างพร้อมกัน
เลือก browser แบบ private บนอุปกรณ์อีกเครื่อง แล้วทำเหมือนโทรศัพท์หลักใช้ไม่ได้ เป้าหมายไม่จำเป็นต้องไปจนถึงการเปลี่ยน password หรือใช้ code จริง เราแค่ตรวจว่าเปิด vault ได้ไหม, รู้ว่าจะเริ่ม recovery ของ email จากตรงไหนไหม, ของสำรองหาเจอไหม และ recovery contact ยังติดต่อได้หรือไม่ ถ้าทางใดทำให้ code หมดอายุ, session ถูกตัด หรือ account ถูกล็อก ก็หยุดก่อนขั้นสุดท้ายได้
ถ้าอยากทดสอบจนจบ ผมจะแนะนำให้เริ่มจากบัญชีทดลองที่ไม่มีข้อมูลสำคัญ แล้วจดผลสั้น ๆ เช่น “ทดสอบจาก laptop สำรองแล้วเมื่อ 26 สิงหาคม 2026” ไม่ต้องจดรหัสผ่านหรือ recovery code ลงในแผน หลังทดสอบบัญชีจริงให้ดู notification, รายการอุปกรณ์ และ session ที่บริการแจ้งมา แล้วสร้าง code ชุดใหม่เมื่อเงื่อนไขของบริการทำให้ชุดเดิมใช้ไม่ได้
เรื่องนี้ไม่จำเป็นต้องเอามาเช็กทุกเดือน แต่ผมจะกลับมาดูเมื่อเปลี่ยนโทรศัพท์, ย้ายเบอร์, เปลี่ยน password manager, ย้ายระหว่าง iOS กับ Android, เปลี่ยนงาน หรือเปลี่ยน recovery contact เหตุพวกนี้ทำให้แผนเก่าหมดอายุเร็วกว่าปฏิทินเสียอีก
แผนที่เขียนแค่หน้าเดียวก็ช่วยได้มาก
สำหรับแต่ละบัญชี ผมจะจดเพียงว่ามันสำคัญเพราะอะไร, ปกติเข้าอย่างไร, ถ้าโทรศัพท์หายจะกลับเข้าอย่างไร, สิ่งหรือคนที่ต้องใช้เก็บอยู่ตรงไหน และทดสอบล่าสุดเมื่อไร อย่าใส่ password หรือ recovery code ลงในเอกสารแผน เพราะเอกสารนี้ควรช่วยบอกทาง ไม่ควรกลายเป็นกุญแจทุกดอกที่วางรวมกัน
ถ้าจะเริ่มวันนี้ เริ่มจาก email หลักกับ password manager ก่อนก็พอครับ ลองเล่าเส้นทางตั้งแต่โทรศัพท์หายจนกลับเข้าบัญชีได้ให้ตัวเองฟัง ถ้าระหว่างทางมีประโยคว่า “น่าจะมีวิธี” อยู่หลายครั้ง ผมว่าควรกลับไปเช็กจุดนั้นเพิ่ม แต่ถ้าบอกลำดับ วิธีสำรอง และที่เก็บได้โดยไม่ต้องเปิดเผย secret แผนนั้นเริ่มพร้อมใช้แล้ว
อ่านต่อที่เกี่ยวข้อง
- Getting Started with Cyber Hygiene: เริ่มดูแลความปลอดภัยจากตัวเราเอง
- Passkeys 101: วิธีเปลี่ยนผ่านจาก Password สำหรับคนทั่วไป
- Backup Restore Drill: สำรองแล้วต้องลองกู้คืนจริง