Security Training สำหรับทีมเล็ก: ทำอย่างไรให้คนจำได้และใช้จริง
Security Training ที่ใช้ได้จริงควรทำให้ทีมรู้ว่าจะหยุด ตรวจสอบ และรายงานอย่างไร ผ่านสถานการณ์สั้นที่ใกล้กับงาน พร้อมนำสิ่งที่พบไปแก้ทั้งขั้นตอนและระบบ
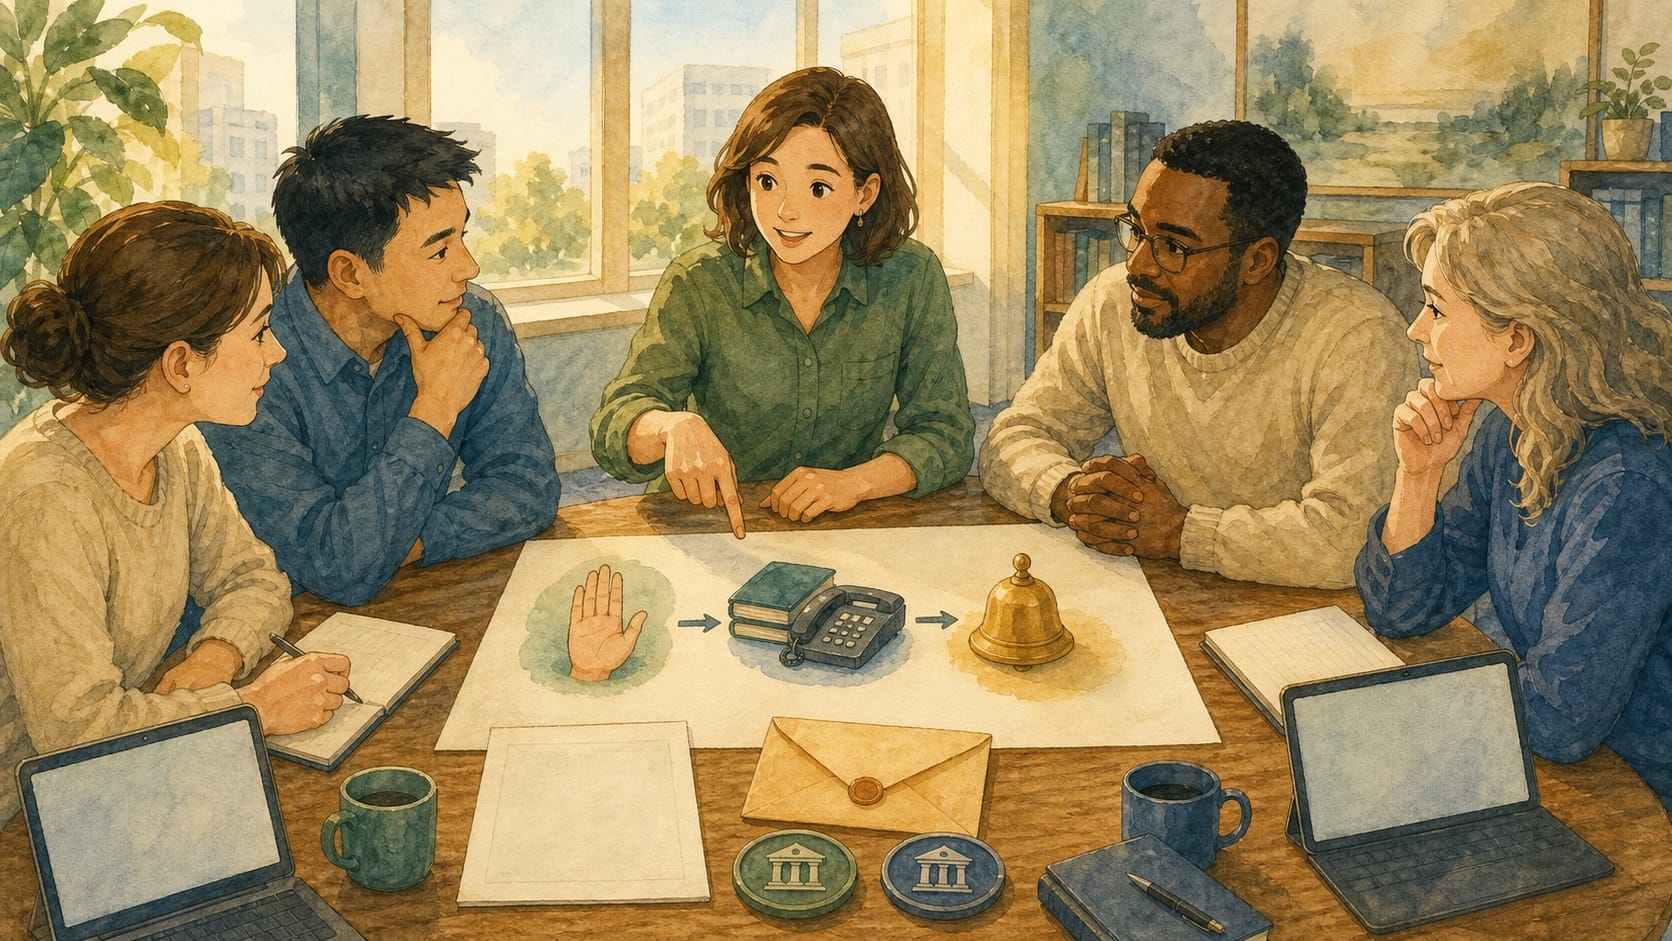
สมมติว่า บ่ายสามโมงสี่สิบนาทีของวันศุกร์ มีข้อความจากคู่ค้าที่ทีมคุ้นชื่อ ขอให้เปลี่ยนเลขบัญชีก่อนจ่าย invoice รอบนี้ ข้อความเขียนเรียบร้อย อ้างงานจริง และบอกว่าถ้าดำเนินการไม่ทันวันนี้ การส่งของสัปดาห์หน้าจะล่าช้า
ถ้าคนในทีมเคยดูวิดีโอ phishing เมื่อต้นปี เขาอาจจำได้ว่าควรระวังลิงก์และคำผิด แต่ข้อความนี้ไม่มีทั้งสองอย่าง สิ่งที่จะช่วยได้มากกว่าความจำเรื่องศัพท์คือข้อตกลงที่ฝึกจนหยิบมาใช้ได้ว่า เมื่อคำขอแตะเงิน บัญชี หรือข้อมูลสำคัญ ให้หยุด ตรวจผ่านช่องทางเดิมที่เชื่อถือได้ แล้วรายงานเมื่อยังมีข้อสงสัยหรือเผลอลงมือไปแล้ว
นี่คือผลลัพธ์ที่ Security Training สำหรับทีมเล็กควรสร้าง: ไม่ใช่ทำให้ทุกคนวิเคราะห์ภัยคุกคามได้เหมือนผู้เชี่ยวชาญ แต่ช่วยให้ตัดสินใจขั้นแรกได้ในช่วงเวลาที่งานกำลังกดดัน บทความนี้จะใช้ข้อความขอเปลี่ยนบัญชีเดิมเป็นแกน เพื่อออกแบบการฝึกสั้นหนึ่งรอบ ดูว่าต้องวัดอะไร และแยกให้ออกว่าปัญหาใดต้องแก้ด้วยระบบแทนการอบรมซ้ำ
ในหนึ่งนาทีแรก คนต้องทำอะไรได้
คำว่า “รู้เท่าทัน phishing” กว้างเกินกว่าจะนำไปฝึกหรือสังเกตผล ลองเปลี่ยนเป็นการตัดสินใจที่เห็นได้จากสถานการณ์นี้:
- ผู้รับรู้ว่าการเปลี่ยนรายละเอียดการจ่ายเงินเป็นเหตุที่ต้องหยุด แม้ชื่อผู้ส่งและเนื้อหาจะดูคุ้นเคย
- ผู้รับไม่ตอบกลับหรือโทรตามเบอร์ในข้อความนั้น แต่ใช้ข้อมูลติดต่อคู่ค้าที่มีอยู่เดิม
- ผู้รับรู้ว่าใครมีอำนาจยืนยันการเปลี่ยนแปลง และใครอนุมัติการจ่าย
- หากกดลิงก์ ส่งข้อมูล หรือเปลี่ยนรายการไปแล้ว ผู้รับแจ้งผ่านช่องทางที่ทีมกำหนดทันทีโดยไม่ต้องวิเคราะห์เหตุเอง
4 ข้อนี้ทำให้ training มีขอบเขตชัด คนทำงานรู้ว่าต้องฝึกอะไร ผู้ดูแลเห็นว่าขั้นตอนส่วนไหนยังว่าง และเจ้าของกิจการประเมินได้ว่าผลลัพธ์ดีขึ้นหรือไม่ ถ้าทีมยังไม่มี owner หรือขั้นตอนกลางสำหรับเรื่องสำคัญเหล่านี้ ควรวาง Security Baseline สำหรับองค์กรเล็ก ควบคู่กัน เพราะการบอกให้คน “ตรวจสอบให้ดี” โดยไม่มีช่องทางให้ตรวจ เป็นคำแนะนำที่ใช้จริงได้ยาก
NIST SP 800-50 Rev. 1 วางการเรียนรู้ด้าน cybersecurity และ privacy เป็น programme ที่ต้องสนับสนุนการเปลี่ยนพฤติกรรมและปรับปรุงจากผลประเมิน ไม่ใช่กิจกรรมครั้งเดียวเพื่อเก็บ completion ส่วน NCSC Staff Awareness and Training แนะนำให้ training สอดคล้องกับบทบาทและวิธีทำงานจริง พร้อมมีการทบทวนต่อเนื่อง
ฝึกข้อความเดียวให้จบวงจรใน 20 นาที
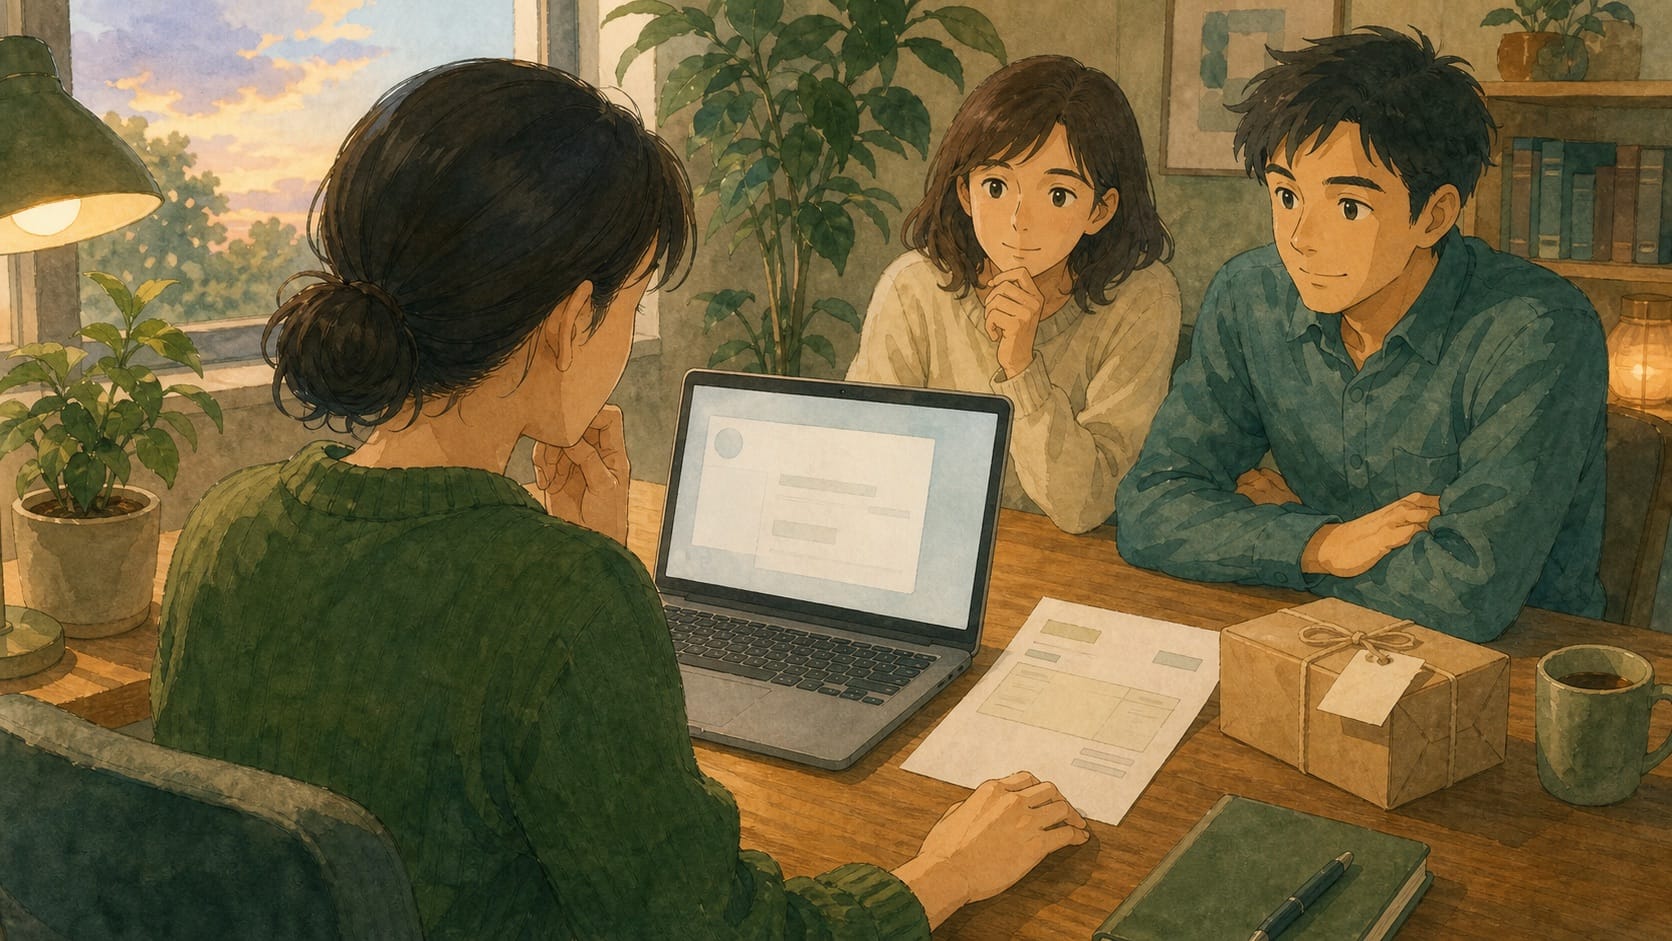
ทีมเล็กไม่จำเป็นต้องสร้างหลักสูตรใหญ่สำหรับรอบแรก ใช้เวลา 20 นาที เลือกคนที่เกี่ยวข้องกับการรับ invoice การอนุมัติ และการจ่ายเงิน แล้วให้ facilitator อ่านสถานการณ์โดยไม่เฉลยทันทีว่าเป็นของจริงหรือของปลอม เป้าหมายไม่ใช่จับว่าใครตอบผิด แต่คือดูว่าทีมใช้ขั้นตอนเดียวกันได้หรือไม่
เริ่มด้วยคำถามว่า “จุดไหนทำให้ควรหยุด” คำตอบอาจเป็นการเปลี่ยนบัญชี ความเร่งด่วน หรือผลกระทบต่อการส่งของ อย่าจำกัดเฉลยไว้ที่รูปลักษณ์ของอีเมล เพราะงานวิจัยของ NIST เรื่องบริบทผู้ใช้กับ phishing พบว่าคนตีความสัญญาณผ่านหน้าที่ของตน ผู้ที่กดอาจกังวลว่าการไม่ตอบจะทำให้งานเสีย ขณะที่ผู้ไม่กดกังวลกับผลของการลงมือ
จากนั้นให้คนในห้องเดินขั้นตอนจริงโดยไม่ใช้ข้อมูลลับ:
- เปิดรายชื่อคู่ค้าหรือระบบบัญชีที่ทีมใช้อยู่ เพื่อหาช่องทางติดต่อเดิม
- ระบุคนที่ต้องยืนยันการเปลี่ยนรายละเอียด และแยกจากคนที่อนุมัติจ่ายเมื่อทำได้
- ร่างข้อความรายงานสั้น ๆ ว่าพบอะไร เมื่อไร มีใครลงมือไปถึงขั้นไหน และติดต่อกลับอย่างไร
- สมมติว่ามีคนตอบกลับไปแล้วหนึ่งขั้น แล้วดูว่าทีมรู้ว่าจะหยุดรายการและแจ้งใครต่อหรือไม่
NCSC Exercise in a Box มีแบบฝึกอีเมลต้องสงสัยที่ใช้เวลา 15–30 นาที และไม่ต้องให้ผู้เข้าร่วมเป็นผู้เชี่ยวชาญ security รูปแบบนี้เหมาะกับทีมเล็กเพราะใช้การสนทนาเพื่อเห็นเหตุผลและช่องว่าง มากกว่าทำข้อสอบแยกกันแล้วจบที่คะแนน
คำตอบที่ลังเลคือข้อมูลสำหรับแก้ระบบ
ระหว่างการฝึก บางคนอาจรู้ว่าต้องโทรหาคู่ค้า แต่หาเบอร์ที่เชื่อถือไม่ได้ บางคนอาจรู้จักผู้ประสานงาน แต่ไม่แน่ใจว่าเขามีอำนาจเปลี่ยนบัญชีหรือไม่ หรือทุกคนอาจพบว่าคนรับ invoice เป็นคนเดียวกับผู้แก้ข้อมูลและอนุมัติจ่าย
จุดติดขัดเหล่านี้ไม่ควรถูกสรุปว่า “พนักงานยังไม่ระวัง” เพราะการอบรมเพิ่มไม่สามารถสร้างข้อมูลติดต่อที่ถูกต้องหรือ approval ที่ขาดหาย สิ่งที่ทีมควรได้จาก session จึงมีทั้งพฤติกรรมที่ต้องฝึกและรายการปรับระบบ เช่น:
- เพิ่มข้อกำหนดว่าการเปลี่ยนข้อมูลรับเงินต้องยืนยันผ่านช่องทางที่บันทึกไว้เดิม
- กำหนดผู้อนุมัติสำรองเมื่อเจ้าของขั้นตอนไม่อยู่
- ทำปุ่มหรือช่องทาง report ที่ทุกคนหาเจอจากอีเมลและแชตงาน
- เขียนคำแนะนำหลังเผลอกด ส่งข้อมูล หรืออนุมัติรายการไว้ในที่เดียว
หลักคิดเดียวกันนำไปใช้กับหัวข้ออื่นได้ รอบถัดไปอาจเปลี่ยนสถานการณ์เป็นโทรศัพท์ที่ใช้ MFA หาย หรือมีคนขอไฟล์ลูกค้าผ่านช่องทางใหม่ แต่ยังฝึกการตัดสินใจแบบเดิม: เหตุใดจึงต้องหยุด จะตรวจผ่านอะไร และต้องพาเรื่องไปถึง owner อย่างไร
ช่องทางรายงานต้องปลอดภัยกว่าการเงียบ
ถ้าคนที่กดพลาดถูกประกาศชื่อ ถูกทำคะแนนประจาน หรือถูกส่งไปอบรมเพิ่มในฐานะการลงโทษ บทเรียนที่ติดอยู่ในความจำอาจกลายเป็น “อย่าบอกใคร” NCSC ใช้การที่พนักงานไม่รู้ว่าจะรายงานอย่างไรหรือเชื่อว่าการรายงานจะทำให้ตัวเองเดือดร้อน เป็นสัญญาณว่าวัฒนธรรมด้าน security ยังไม่พร้อม
การไม่กล่าวโทษไม่ได้หมายถึงไม่มี accountability ทีมยังต้องแยกความผิดพลาดโดยสุจริตออกจากการจงใจข้ามขั้นตอน และอาจต้องจัดการต่างกัน แต่ในนาทีแรกของเหตุ สิ่งที่มีค่าคือข้อมูลเร็วพอให้เจ้าของระบบหยุดการจ่าย ถอน session หรือจำกัดผลกระทบ ช่องทาง report จึงควรจำง่าย มีคนรับผิดชอบ และตอบกลับว่ารับเรื่องแล้วพร้อมบอกการกระทำถัดไป
เมื่อฝึกสถานการณ์นี้ ให้ facilitator ทดลองพูดว่า “สมมติว่าคุณกรอกข้อมูลไปแล้ว” แล้วสังเกตว่าบรรยากาศเงียบลงหรือไม่ ถ้าคนไม่กล้าพูดต่อ นั่นเป็นผลการทดสอบที่สำคัญพอ ๆ กับการเลือกช่องทางยืนยันถูกต้อง เพราะ แผน Incident Response สำหรับ SME จะเริ่มทำงานไม่ได้เลยถ้าเหตุยังติดอยู่กับคนที่พบ
วัดผลจากการตัดสินใจ ไม่ใช่เลขที่ดูง่ายที่สุด
Completion rate ยังมีประโยชน์สำหรับตอบว่าใครเข้าร่วมแล้ว แต่ไม่บอกว่าทีมตัดสินใจได้ดีขึ้นหรือไม่ ส่วน click rate จาก phishing simulation ก็ต้องอ่านร่วมกับความยาก ความเกี่ยวข้องกับงาน และการรายงาน ไม่ควรใช้เลขเดียวเปรียบเทียบคนหรือทีม
สำหรับทีมเล็ก หลักฐานสี่ชิ้นต่อหนึ่ง session มักเพียงพอ:
- คนที่เกี่ยวข้องรู้ trigger ที่ต้องหยุดหรือไม่
- ทีมใช้ช่องทางยืนยันและ report ที่ตกลงกันได้หรือไม่
- เวลาจากพบสถานการณ์ถึงการแจ้งสั้นลงหรือไม่
- session ทำให้แก้ขั้นตอนหรือ control อย่างน้อยหนึ่งเรื่องหรือไม่
ตัวเลขควรมีไว้ช่วยตัดสินใจรอบหน้า หากคนส่วนใหญ่ตรวจผู้ส่งได้แต่ไม่รู้ว่าต้องรายงานที่ไหน ครั้งถัดไปไม่จำเป็นต้องสอน phishing ใหม่ทั้งหมด ควรแก้ช่องทาง report แล้วลองสถานการณ์สั้นอีกครั้ง หากรายงานเร็วขึ้นแต่รายการจ่ายยังเปลี่ยนได้โดยคนเดียว ประเด็นต่อไปคือ approval control ไม่ใช่คะแนนของพนักงาน
รอบฝึกที่ดีต้องทิ้งการเปลี่ยนแปลงไว้หนึ่งอย่าง
เริ่มรอบแรกด้วยสถานการณ์ที่แตะงานสำคัญจริงแต่ลบชื่อและข้อมูลอ่อนไหวออก ตั้ง owner หนึ่งคน ใช้เวลาไม่เกินครึ่งชั่วโมง และจบด้วยการเลือกว่าจะเปลี่ยนอะไรหนึ่งอย่างก่อนฝึกครั้งถัดไป อาจเป็นการบันทึกเบอร์คู่ค้า การเพิ่มผู้อนุมัติสำรอง หรือการปักหมุดช่องทาง report
จากนั้นค่อยหมุนไปเรื่อง password และ account recovery, การส่งข้อมูลลูกค้า หรือการรายงานอุปกรณ์หายตามความเสี่ยงของแต่ละบทบาท ไม่จำเป็นต้องให้ทุกคนฝึกเนื้อหาเหมือนกันทั้งหมด และไม่ควรคาดหวังว่า training จะชดเชย MFA, email filtering, access control, backup หรือขั้นตอนอนุมัติที่ไม่มีอยู่
ผลลัพธ์ที่น่าเชื่อถือจึงไม่ใช่ใบรับรองครบหนึ่งร้อยเปอร์เซ็นต์ แต่คือเมื่อข้อความยากปรากฏ คนรู้ว่าต้องหยุดตรงไหน มีทางตรวจที่ใช้ได้จริง กล้ารายงานเมื่อผิดพลาด และทีมแก้ระบบจากสิ่งที่พบ ถ้ารอบฝึกจบแล้วไม่มีอะไรเปลี่ยนทั้งในพฤติกรรมและขั้นตอน ครั้งต่อไปควรเริ่มจากคำถามว่า programme นี้กำลังช่วยการตัดสินใจอะไรอยู่
อ่านต่อที่เกี่ยวข้อง
- Security Baseline สำหรับองค์กรเล็ก: ทำไมทีมเล็กก็ควรมีฉบับของตัวเอง
- Incident Response สำหรับ SME ที่ไม่มี SOC