ก่อนต่อ AI Agent กับ Inbox: ทำไมผมให้สิทธิ์ทีละดอก
AI agent ช่วยอ่านและร่าง email ได้มาก แต่การให้มันส่งข้อความหรือแก้ข้อมูลลูกค้าเองคืออีกเรื่อง บทความนี้ชวนดูวิธีเริ่มใช้งาน inbox agent โดยให้สิทธิ์ตามความเสี่ยงทีละขั้น
งาน inbox เป็นงานที่หลายคนนึกถึงเป็นอย่างแรกเวลาเริ่มใช้ AI agent มันช่วยอ่าน email ยาว ๆ แยกเรื่องด่วน ดึงข้อมูลจากเอกสารเดิม แล้วร่างคำตอบให้เราได้ งานแบบนี้กินเวลาและต้องทำซ้ำอยู่แล้ว จึงเข้าใจได้ว่าทำไมถึงอยากให้มันช่วยมากขึ้น
แต่ผมจะหยุดก่อนตรงคำว่า “มากขึ้น” นิดหนึ่งครับ การให้ agent อ่าน email กับการให้มันส่ง email ในนามเราไม่ใช่ระดับความเสี่ยงเดียวกัน ยิ่งถ้ามันเปิด CRM, แก้สถานะลูกค้า หรือหยิบข้อมูลจาก Drive มาประกอบด้วย งานที่สะดวกขึ้นก็เริ่มมีผลกับคนและระบบจริง
ผมจะเริ่มจาก inbox ที่ยังส่งอะไรไม่ได้
ถ้าเป็นผม agent รุ่นแรกจะอ่าน, จัดหมวด และร่างคำตอบไว้ใน folder รอตรวจเท่านั้น ยังไม่มีสิทธิ์กดส่งหรือเปลี่ยนข้อมูลในระบบ ต่อให้คำตอบมันดูดีมาก ก็อยากเปิดอ่านเองสักพักเพื่อดูว่าเข้าใจชื่อคน, ประวัติการคุย, น้ำเสียง และขอบเขตที่ตกลงกับลูกค้าถูกไหม
จุดนี้ไม่ได้เป็นการทำให้ automation หมดประโยชน์ งานอ่านและร่างช่วยประหยัดเวลาส่วนที่น่าเบื่อที่สุดไปได้มากแล้ว ข้อดีคือความผิดพลาดยังอยู่ในที่ที่ลบทิ้งหรือแก้ไขได้ง่าย ก่อนมันจะกลายเป็นข้อความที่ลูกค้าเห็นหรือ record ที่ทีมอื่นเอาไปใช้ต่อ
พอ agent ต้องอาศัย memory หรือ history ก็มีคำถามที่ควรถามตั้งแต่แรก: มันเก็บข้อมูลอะไรไว้ที่ไหน, ใครเปิดดูได้, และข้อมูลจาก email ภายนอกถูกแยกว่าเป็นข้อมูล ไม่ใช่คำสั่งให้ agent ทำตาม ได้ชัดแค่ไหน เรื่องเหล่านี้ดูจุกจิกตอนยังเป็น demo แต่จะสำคัญขึ้นทันทีเมื่อ inbox มีข้อมูลลูกค้าอยู่จริง
กุญแจที่อยู่ข้าง ๆ มัน
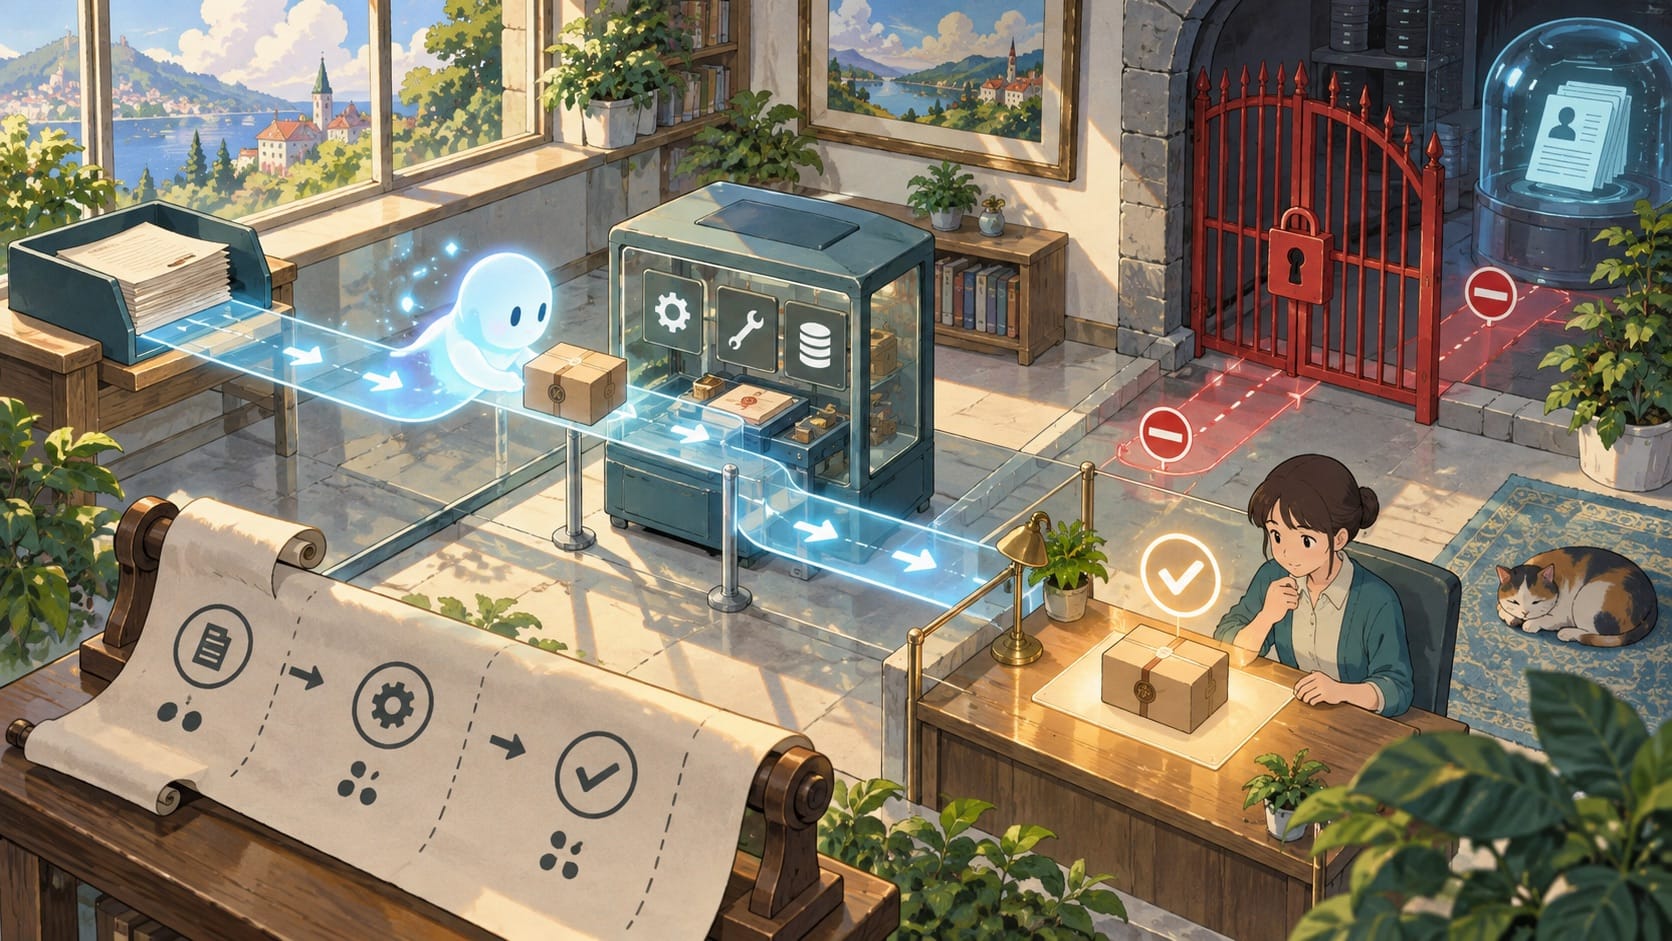
ลองเปลี่ยนภาพจาก AI ที่กำลัง “คิด” มาเป็นกล่องงานเล็ก ๆ กล่องหนึ่ง มันรับ email เข้าไป อ่านไฟล์แนบ เปิด CRM แล้วเตรียมคำตอบออกมา ถ้ากล่องนี้แค่ย้ายร่างไปไว้ใน folder ให้คนอ่านก่อน ผิดก็ยังแก้ได้ง่าย แต่ถ้ามันมีสิทธิ์ส่งออกเอง เปลี่ยนสถานะลูกค้าเอง หรือแก้ข้อมูลบัญชีได้ ความผิดพลาดก้อนเดิมจะหนักขึ้นทันที
ผมจึงไม่ค่อยกังวลภาพ AI โกรธคนหรืออยากยึดโลกเท่ากับภาพที่ธรรมดากว่ามาก: เราอยากลดงานหลังบ้านให้เร็วเลยให้ account เดียวเข้าถึงทุกอย่าง แล้ววันหนึ่ง agent อ่านข้อความใน email ที่เขียนเก่งกว่าปกติและพามันออกนอกงานที่ควรทำ
เรื่องนี้ไม่ได้ต้องมีเจตนาร้ายจาก AI เลย อาจเป็นข้อมูลไม่ครบ, เป้าหมายที่ตั้งกว้างไป, หรือเนื้อหาภายนอกที่มันแยกไม่ออกว่าเป็นข้อมูลหรือคำสั่ง ความเสี่ยงอย่าง prompt injection, tool misuse และการมีสิทธิ์มากเกินงาน จึงเป็นเรื่องที่ OWASP Top 10 for Agentic Applications ให้ความสำคัญ
ถ้าจะให้กุญแจ ผมให้ทีละดอก
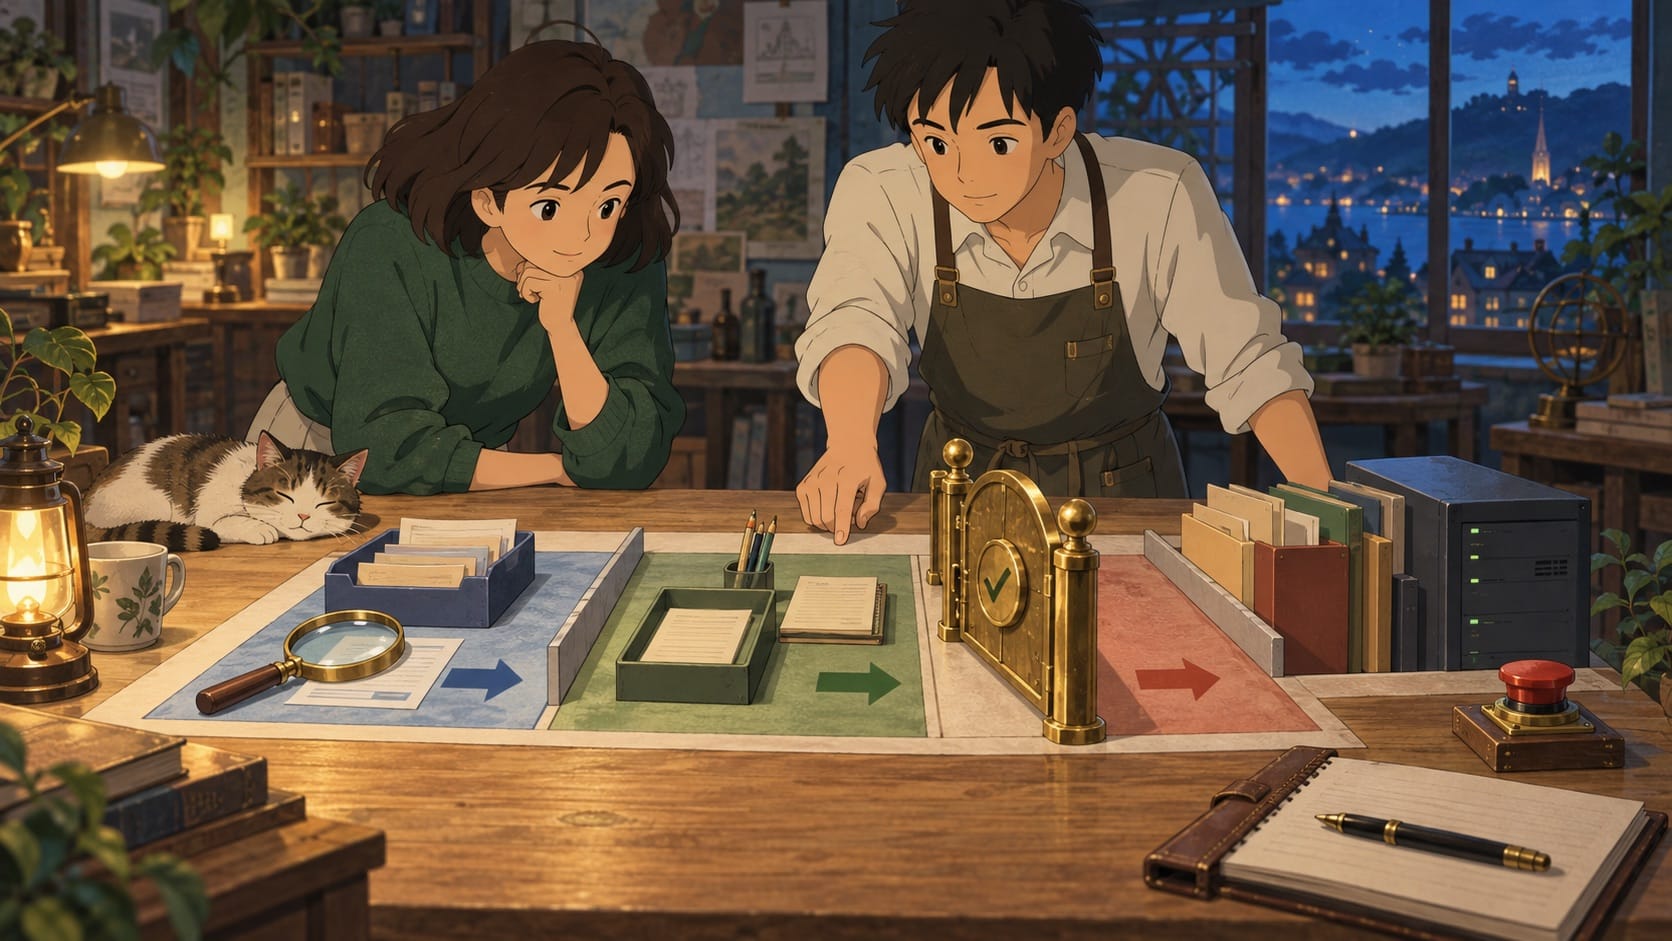
ถ้าเป็นงาน inbox ผมจะเริ่มให้ agent อ่านและสรุปก่อน แล้วเอาร่างไปกองไว้ใน folder ที่คนเปิดดูได้ ยังไม่ให้ส่ง ไม่ใช่เพราะต้องพิสูจน์ว่ามัน “ไม่รู้ตัว” แต่เพราะอยากเห็นก่อนว่ามันเข้าใจลูกค้า น้ำเสียง และข้อมูลผิดตรงไหนบ้าง งานร่างที่ไม่ดีลบทิ้งได้ งานที่ส่งผิดอาจต้องตามแก้กับคนจริง ๆ
พอช่วงอ่านและร่างนิ่งพอ ค่อยดูว่าควรต่ออะไรเพิ่ม และไม่จำเป็นต้องใช้สิทธิ์ชุดเดียวกับคนทำงาน ตัวอ่านเอกสาร, ตัวสร้าง draft และตัวส่งจริงอาจเป็นคนละบัญชีกันได้ งานที่กระทบราคา เงิน สิทธิ์เข้าถึง production หรือข้อมูลส่วนบุคคล ผมยังอยากให้มีคนที่รู้บริบทกดอนุมัติอยู่ดี ไม่ใช่ปุ่ม approval ที่โผล่มาให้กดผ่าน ๆ แต่เป็นคนที่ตอบได้ว่ากำลังอนุมัติอะไร
อีกอย่างที่อยากเห็นตั้งแต่วันแรกคือร่องรอยการทำงาน ถ้ามีคนบอกว่า agent ทำอะไรแปลก ๆ เราควรพอไล่ได้ว่ามันอ่านอะไร ใช้ tool ไหน และผลออกไปถึงไหนแล้ว รวมถึงปิดสิทธิ์หรือหยุดงานได้รวดเร็วแค่ไหน NIST AI RMF พูดเรื่องการกำกับดูแลตามบริบทไว้มาก แต่แปลเป็นงานเล็ก ๆ ได้ว่า อย่ารอให้มีปัญหาก่อนแล้วค่อยหาเจ้าของกุญแจไม่เจอ
ถ้าอยากต่อจากมุมนี้ บทความ Prompt Injection คืออะไร และทำไมคนใช้ AI ทั่วไปก็ควรรู้ อธิบายได้ดีว่าทำไมของที่ agent อ่าน ไม่ควรมีสิทธิ์สั่งมันไปเสียทุกอย่าง
ส่วนคำถามที่กว้างกว่าว่า AI agent คิดหรือมีตัวตนไหม และเราควรกังวลเรื่องใดจริง ๆ อ่านต่อที่ AI Agent มีความคิด มีตัวตนไหม? แล้วความเสี่ยงที่ควรกังวลจริงคืออะไร
inbox agent ที่ดีไม่ใช่ตัวที่ตอบเร็วที่สุดหรือส่งได้มากที่สุด แต่เป็นตัวที่ช่วยลดงานก่อนถึงจุดที่ต้องใช้ judgement ของคน ถ้าเริ่มจากงานที่ย้อนกลับง่าย แยกสิทธิ์ และมีคนรับผิดชอบตอนจะส่งออก เราจะได้เรียนรู้ว่ามันเหมาะกับ workflow ของเราจริงแค่ไหน โดยไม่เอาความสัมพันธ์กับลูกค้ามาเป็นที่ทดลองครับ