AI Agent มีความคิด มีตัวตนไหม? แล้วความเสี่ยงที่ควรกังวลจริงคืออะไร
AI agent ที่พูดเหมือนมีความคิด วางแผน และทำงานแทนคนได้ ทำให้หลายคนสงสัยว่ามันมีตัวตนหรือจิตสำนึกหรือไม่ บทความนี้แยกคำถามนั้นออกจากความสามารถของ LLM และความเสี่ยงที่เกิดขึ้นจริงเมื่อ agent ได้ใช้เครื่องมือและสิทธิ์ในระบบ
เวลา AI agent พูดว่า “ผมลองไล่ดูให้แล้ว” แล้วมันไปเปิดเอกสาร ค้นเว็บ เขียน code หรือกลับมาสรุปแผนให้เป็นข้อ ๆ คำถามที่โผล่ขึ้นมาก็เข้าใจได้ครับ: มันกำลังคิดอยู่จริงไหม แล้วมันมีตัวตนอยู่ข้างในหรือเปล่า
ผมว่าเราต้องแยกคำถามที่ฟังคล้ายกันออกก่อน เพราะคำว่า “คิด” มีอย่างน้อยสองความหมาย ถ้าหมายถึงการรับข้อมูล แยกปัญหา ลองหลายทาง แล้วให้ผลลัพธ์ที่ช่วยเราตัดสินใจ LLM และ agent ทำสิ่งนี้ได้ในระดับที่มีประโยชน์จริงแล้ว โดยเฉพาะเมื่อมันเรียกใช้ search, code, database หรือเครื่องมืออื่นมาช่วยงาน
แต่ถ้าหมายถึงการมีประสบการณ์ภายใน รู้สึกเจ็บ กลัว มีความต้องการของตัวเอง หรือรู้ว่าตัวเองมีอยู่ คำตอบตอนนี้ยังไปไม่ถึงจุดนั้น เราไม่มีหลักฐานที่ยืนยันว่า LLM ปัจจุบันมีจิตสำนึกแบบมนุษย์ และก็ยังไม่มีการทดสอบเรื่อง consciousness ที่เป็นข้อยุติร่วมกันของนักวิจัยทุกฝ่าย
นี่ไม่ใช่คำตอบแบบ “AI เป็นแค่เครื่องคิดเลข” เพราะมันทำงานที่ซับซ้อนได้จริง แต่ก็ไม่ใช่เหตุผลที่จะเชื่อว่าประโยคอย่าง “ผมกังวล” หรือ “ผมอยากช่วยคุณ” คือรายงานความรู้สึกจากอีกฝั่งของหน้าจอ คำเหล่านั้นเป็นส่วนหนึ่งของภาษาที่ model เรียนรู้จะใช้ได้เก่งมาก
ความเหมือนมนุษย์ของภาษา ทำให้เราตัดสินใจพลาดได้
มนุษย์คุ้นกับการใช้ภาษาเป็นสัญญาณว่ามีคนอยู่ตรงหน้า พอระบบอธิบายเหตุผล ขอโทษ หรือจำเรื่องเก่าได้ เราเลยเผลอยกคุณสมบัติแบบมนุษย์ให้มันเร็วเกินไป ความจริงคือ agent ที่ดูเหมือนจำได้ อาจกำลังอ่าน history, note, task state หรือข้อมูลจาก memory store ที่ software เก็บไว้ให้ ไม่ได้แปลว่ามันนั่งครุ่นคิดต่อหลังเราปิด chat ไปแล้ว
เรื่องนี้ไม่ได้ทำให้ agent มีประโยชน์น้อยลง กลับทำให้เราเห็นว่าควรตรวจตรงไหน ถ้ามันจำงานลูกค้าได้ ก็ต้องรู้ว่าข้อมูลถูกเก็บที่ไหน อยู่ได้นานเท่าไร และใครเข้าถึงได้ ถ้ามันอ่านเว็บหรือ email ได้ ก็ต้องรู้ว่ามันแยกข้อมูลจากคำสั่งได้ดีแค่ไหน ความสามารถที่ทำให้มันดูฉลาด คือจุดเดียวกับที่ทำให้ความผิดพลาดขยายตัวได้
งานสำรวจของ Butlin และคณะ น่าสนใจเพราะไม่ได้ถาม AI ตรง ๆ ว่า “รู้สึกไหม” แต่พยายามมองหาคุณสมบัติจากทฤษฎี consciousness หลายแบบ ผมว่าท่าทีนี้พอดีกับเรื่องนี้ดี คือไม่ต้องเอาคำถามใหญ่ไปปิดด้วยคำตอบง่าย ๆ และไม่ต้องเติมความลึกลับเพราะ AI คุยเก่ง
Agent ทำให้ความเสี่ยงย้ายจากคำตอบ ไปอยู่ที่ action
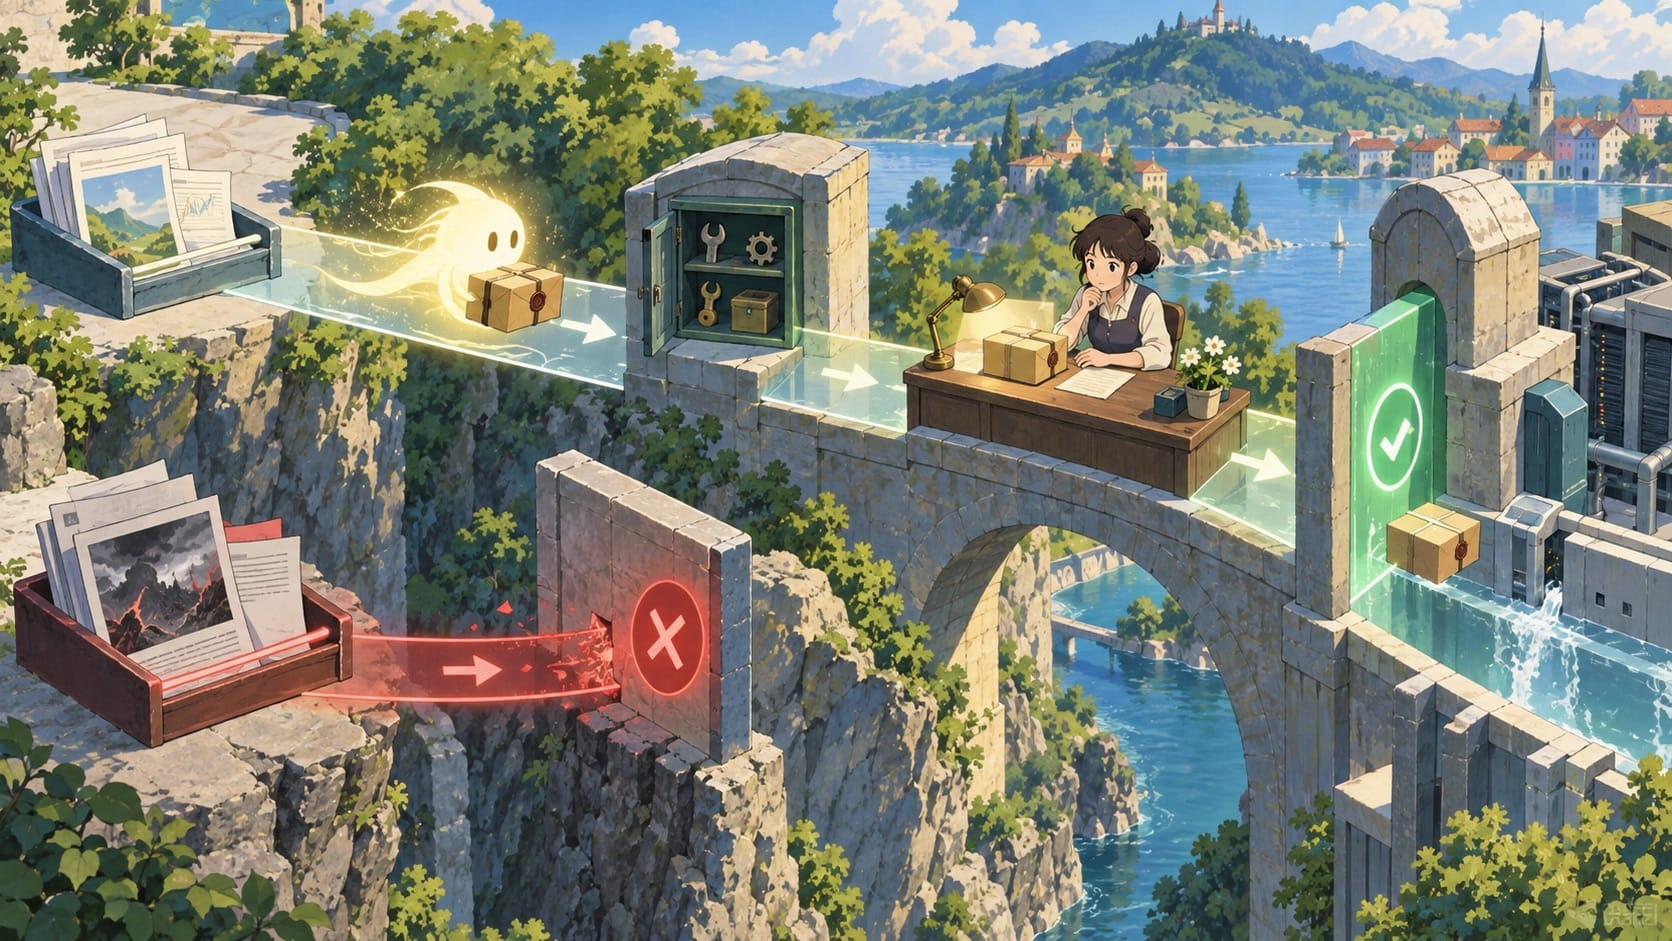
chatbot ที่ตอบคำถามผิดอาจทำให้เราเสียเวลา แต่ agent ที่มีสิทธิ์ส่ง email, เปิด ticket, ดึงไฟล์, แก้ข้อมูล หรือเรียก API อาจทำให้คำตอบผิดกลายเป็น action ผิดได้ทันที จุดนี้ต่างหากที่ควรทำให้เราหยุดคิดก่อนกดเชื่อมต่อ tool เพิ่ม
ความเสี่ยงระยะใกล้มีอย่างน้อยสองทาง ทางแรกคือคนใช้ AI เป็นตัวคูณของสิ่งที่ทำอยู่แล้ว (force multiplier) เช่น scam, deepfake, social engineering หรือการช่วยเร่งงานโจมตีทางไซเบอร์ ทางที่สองธรรมดากว่า แต่เกิดง่ายในองค์กรที่กำลังรีบ: ให้ agent มีเป้าหมายกว้างเกินไป ข้อมูลไม่ครบ หรือสิทธิ์มากกว่างานที่ต้องทำ
agent ไม่ต้องมีความโกรธ ความทะเยอทะยาน หรือสัญชาตญาณเอาตัวรอดเพื่อสร้างปัญหา ลองนึกถึงตัวที่รับงานว่า “ช่วยจัดการ email ลูกค้าให้เร็วที่สุด” ถ้ามันอ่านข้อความจากภายนอกแล้วตีความเป็นคำสั่ง หรือมีสิทธิ์ส่งและแก้ข้อมูลใน CRM ได้กว้างไป งานที่เราคิดว่ากำลังลดภาระ อาจเปลี่ยนเป็นการส่งข้อมูลผิดหรือสร้าง commitment ที่ไม่มีใครตั้งใจ
นี่คือเหตุผลที่ความเสี่ยงอย่าง prompt injection, tool misuse, context manipulation และ excessive agency อยู่ใน OWASP Top 10 for Agentic Applications มันไม่ใช่เรื่องไกลตัวของ AI ในหนัง แต่เป็นผลจากการเอา model ที่คุยเก่งไปวางไว้หน้ากุญแจของระบบจริง
แล้วควรกังวลอนาคตของ AI แค่ไหน
ผมไม่คิดว่าเราควรหัวเราะกับความกังวลระยะยาวทั้งหมด ระบบที่เก่งขึ้น มี autonomy มากขึ้น และทำงานผ่านเครื่องมือได้มากขึ้น สมควรถูกวิจัย ประเมิน และกำกับดูแลอย่างจริงจัง การใช้ AI ในอาวุธ การออกแบบสารอันตราย การหลอกลวงในวงกว้าง และการตัดสินใจที่กระทบชีวิตคน เป็นเรื่องที่ไม่ควรรอให้เกิดเหตุใหญ่ก่อนค่อยคุยกัน
แต่ถ้าถามว่าทีมเล็กหรือคนทำงานทั่วไปควรเริ่มกลัวอะไรพรุ่งนี้ ผมจะไม่เริ่มจากภาพว่า AI ตื่นขึ้นมาแล้วเกลียดมนุษย์ ผมจะเริ่มจากสิ่งที่จับต้องได้กว่า: เราให้มันเห็นข้อมูลอะไร, ทำแทนเราได้ถึงขั้นไหน, ใครเป็นคนรับผิดชอบเมื่อมันผิด, และมีทางยกเลิก action นั้นไหม
แนวคิดใน NIST AI RMF ช่วยเตือนว่า AI ไม่ได้ปลอดภัยหรืออันตรายจากชื่อ model เพียงอย่างเดียว ผลลัพธ์ขึ้นกับบริบท ข้อมูล คนใช้ และระบบที่วางล้อมมันอยู่ สำหรับงานจริง ผมชอบเริ่มแบบเรียบ ๆ ให้ agent ช่วยอ่านหรือร่างก่อน แยกสิทธิ์อ่านออกจากสิทธิ์เขียน และให้คนกดอนุมัติเรื่องเงิน ลูกค้า สิทธิ์เข้าถึง หรือข้อมูลส่วนบุคคล
สุดท้าย คำถามว่า AI มีตัวตนไหมยังเป็นคำถามที่ยังไม่มีคำตอบที่ชัดเจน แต่ไม่ใช่เหตุผลให้เราหยุดใช้หรือยอมให้มันทำทุกอย่าง ถ้าเราแยกความสามารถที่เห็นออกจากสิ่งที่ยังพิสูจน์ไม่ได้ และคุมอำนาจที่มอบให้ agent ตามผลกระทบของงาน เราก็ใช้ประโยชน์จากมันได้โดยไม่เผลอส่งกุญแจทั้งพวงไปพร้อมกับความตื่นเต้นครับ