SBOM สำหรับโปรเจกต์เล็ก: รู้ว่าเวอร์ชันที่ใช้อยู่มีอะไรข้างใน
มีรายชื่อ dependency แล้ว ยังต้องรู้ว่ารายการนั้นตรงกับเว็บรุ่นที่ใช้อยู่หรือไม่ ชวนเริ่ม SBOM จาก release เดียว ให้ค้นส่วนประกอบและตามอัปเดตต่อได้จริง
ชื่อ package ในข่าวช่องโหว่อาจไม่อยู่ในรายการที่เราเลือกติดตั้งเอง เพราะ library ที่ใช้ดึงมันเข้ามาอีกทอด พอเปิดไฟล์โปรเจกต์แล้วหาไม่เจอ จึงยังตอบไม่ได้ว่าเว็บที่กำลังให้บริการมีส่วนประกอบนั้นหรือเปล่า
SBOM หรือ Software Bill of Materials คือรายการส่วนประกอบของซอฟต์แวร์ ช่วยบอกว่ามีอะไร รุ่นไหน และเกี่ยวข้องกันอย่างไร สำหรับโปรเจกต์เล็ก ผมให้น้ำหนักกับการค้นกลับไปถึงรุ่นที่ใช้อยู่ มากกว่าจำนวนช่องข้อมูลที่กรอกได้ครบครับ
ลองใช้เว็บรับไฟล์งานจากลูกค้าเป็นตัวอย่าง เว็บนี้มี library จัดการไฟล์ และถูกส่งขึ้นใช้งานเป็น container ซึ่งเป็นชุด application พร้อมสิ่งที่ต้องใช้ในการทำงาน เมื่อมีข่าวเกี่ยวกับส่วนประกอบใน library นั้น เราอยากเปิดรายการแล้วรู้ว่าต้องตามตรวจเว็บรุ่นใดต่อ
รายการที่เขียนไว้กับของที่ส่งไป อาจต่างกัน
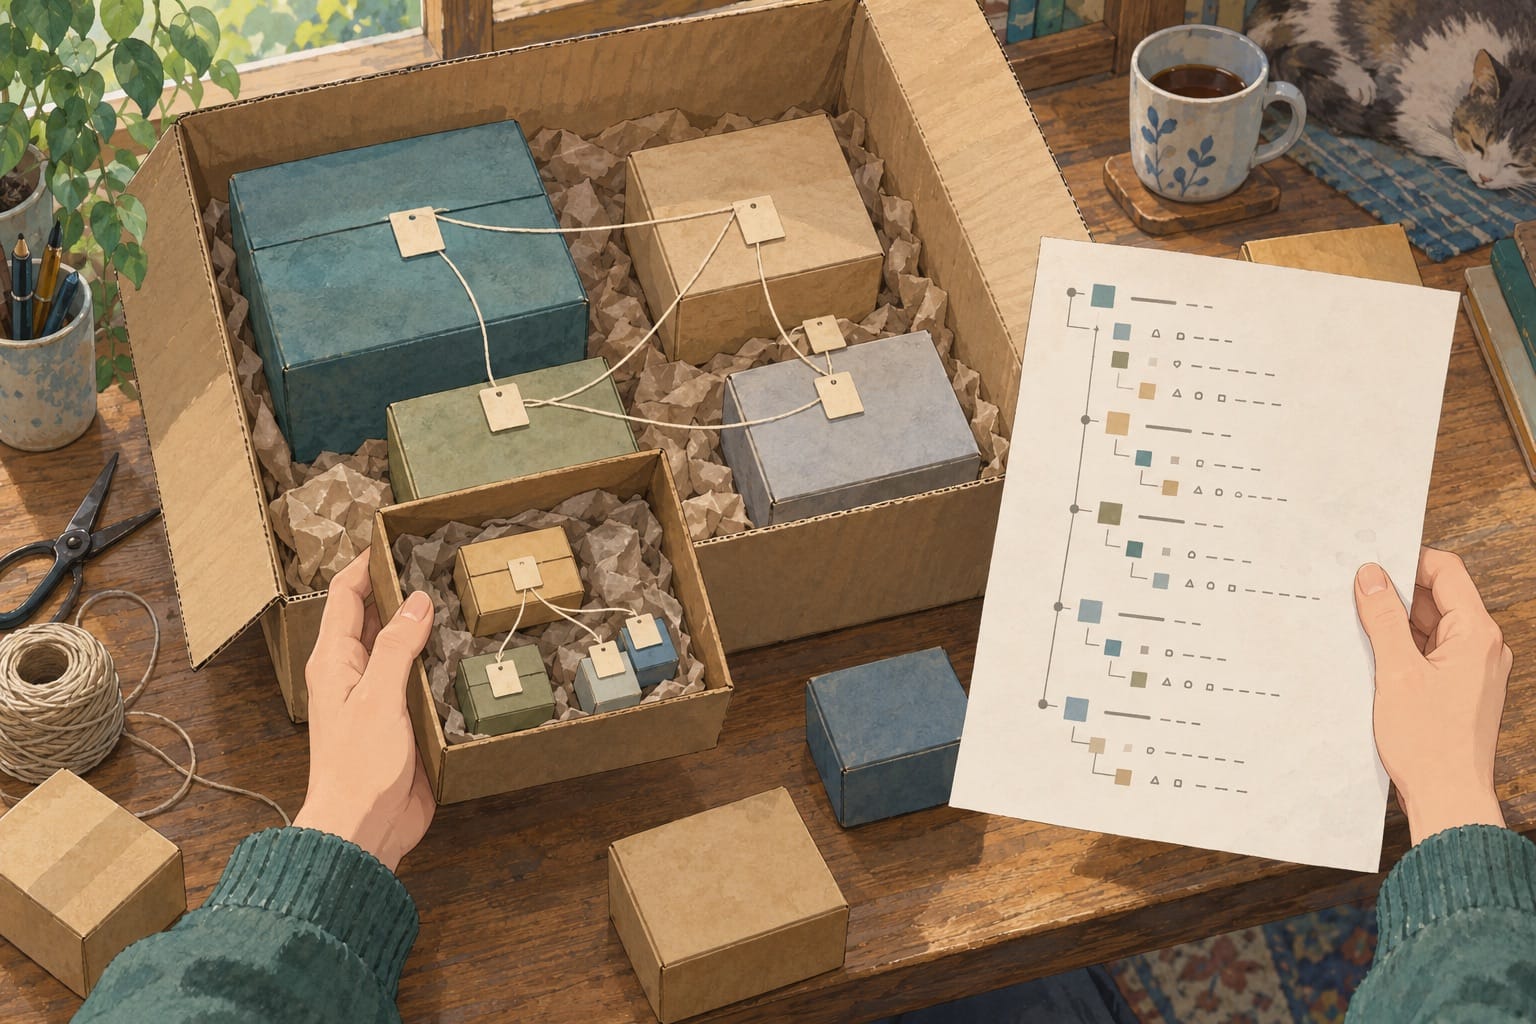
ไฟล์อย่าง package.json บอก dependency ที่โปรเจกต์ประกาศใช้ และอาจระบุเป็นช่วงเวอร์ชัน ส่วน lockfile ช่วยบันทึกรุ่นที่ถูกเลือกในการติดตั้ง แต่ยังต้องดูว่าตอนสร้างชุดส่งมอบใช้ไฟล์นั้นจริงไหม มีการตัด package สำหรับพัฒนาออก หรือรวมไฟล์จากแหล่งอื่นเข้ามาด้วยหรือเปล่า
ส่วนประกอบที่เราเรียกใช้โดยตรงเรียกว่า direct dependency ส่วนที่ถูกดึงมาอีกทอดเรียกว่า transitive dependency ถ้ารายการบอกด้วยว่า package ย่อยเข้ามาผ่าน library ตัวใด คนแก้จะตามไปหาจุดอัปเดตได้ง่ายกว่ามีชื่อเรียงอยู่เฉย ๆ CycloneDX รองรับความสัมพันธ์ทั้งสองแบบ รวมถึงการระบุว่าข้อมูลส่วนใดยังไม่ครบ
สำหรับเว็บตัวอย่าง รายการจากภาษาโปรแกรมอย่างเดียวอาจยังไม่ครอบคลุม package ของระบบปฏิบัติการใน container หรือ library ที่คัดลอกมาเก็บเอง OWASP จึงแนะนำให้เทียบรายการกับชุดส่งมอบจริง และบันทึกขอบเขตกับสิ่งที่ยังตรวจไม่ถึงไว้ด้วย
ถ้าเครื่องมืออ่านได้เฉพาะ lockfile ก็เริ่มจากตรงนั้นได้ เพียงเขียนให้ชัดว่ารายการนี้ครอบคลุมอะไร การบอกว่า “ยังไม่รวม package ใน image ฐาน” มีประโยชน์กว่าปล่อยให้คนรับช่วงเข้าใจว่าตรวจทั้ง container แล้ว
เก็บรายการไว้ข้างรุ่นที่เปิดให้ลูกค้าใช้
สมมติมีการอัปเดต library บน branch หลักแล้ว แต่เว็บจริงยังใช้ release ก่อนหน้า ถ้าสร้าง SBOM จาก branch ล่าสุดแล้วนำไปตอบข่าวช่องโหว่ เราอาจกำลังดูส่วนประกอบของเว็บที่ยังไม่ได้ขึ้นใช้งาน
ผมจะเริ่มจากเลือก release ที่ใช้อยู่หนึ่งรุ่น แล้วเก็บ SBOM คู่กับไฟล์ส่งมอบของรุ่นนั้น ให้ย้อนหา commit และงาน build ที่สร้างมันได้ ถ้าใช้ container ควรบันทึกตัวระบุเนื้อหา image หรือ digest ด้วย เพราะชื่อ tag เดิมอาจถูกชี้ไปยัง image ใหม่ภายหลัง
ข้อมูลที่อยากให้ค้นได้จากรายการและบันทึก release ที่เก็บคู่กันมีประมาณนี้
- เว็บรุ่นใดและไฟล์ส่งมอบใดเป็นเป้าหมาย รวมถึงจุดที่นำรุ่นนั้นไปใช้งาน
- ชื่อและเวอร์ชันส่วนประกอบ พร้อมตัวระบุ package ที่ช่วยแยกของชื่อคล้ายกัน
- ส่วนประกอบใดพึ่งตัวไหน รวมทั้งขอบเขตหรือช่องว่างที่ยังไม่ทราบ
- สร้างรายการเมื่อไร ด้วยเครื่องมือและเวอร์ชันอะไร และใครดูแลขั้นตอนนี้
ไม่จำเป็นต้องยัดข้อมูลสถานที่ deploy ทั้งหมดลง SBOM หากมีทะเบียนใช้งานที่เชื่อมกลับมาหารุ่นได้อยู่แล้ว ส่วนรูปแบบไฟล์ควรเป็นมาตรฐานที่เครื่องมือปลายทางอ่านได้ เช่น CycloneDX หรือ SPDX จะได้ไม่ต้องคัดชื่อจาก spreadsheet กลับเข้าระบบตรวจทุกครั้ง
เมื่อเปลี่ยน dependency หรือสร้างชุดส่งมอบใหม่ ก็สร้างรายการของชุดใหม่นั้น เก็บฉบับเก่าตราบที่ยังต้องตามรุ่นเก่าหรือใช้ย้อนกลับ การแก้ทับไฟล์เดียวชื่อ “ล่าสุด” ทำให้สะดวกตอนเปิด แต่เสียคำตอบว่ารุ่นก่อนมีอะไรอยู่ข้างใน
พอค้นชื่อเจอแล้ว งานยังเหลืออะไร
กลับมาที่ข่าวของ package จัดการไฟล์ เริ่มจากเทียบตัวระบุและช่วงเวอร์ชันที่ประกาศว่ามีปัญหากับรายการของ release ที่ใช้อยู่ หากพบว่าตรงกัน ก็รู้แล้วว่าควรตรวจต่อที่เว็บรุ่นนี้ แต่ยังต้องดูเงื่อนไขของช่องโหว่และทางที่ข้อมูลลูกค้าไปถึงส่วนประกอบนั้น
การพบ package เป็นข้อมูลตั้งต้นสำหรับประเมินผลกระทบ ยังไม่บอกว่ามีคนใช้ช่องโหว่สำเร็จ ส่วนการค้นไม่พบก็ต้องย้อนดูขอบเขตการสร้างรายการก่อน โดยเฉพาะเมื่อส่วนที่ขาดคือ package ใน image ฐานหรือไฟล์ที่เพิ่มระหว่าง build
สำหรับทีมเล็ก ผมจะให้คนที่ดูแลเว็บรับผลตรวจและตัดสินใจต่อได้ในที่เดียวกับงานอัปเดต หากมีแต่รายงานส่งอีเมลโดยไม่มีคนตาม งานจะกลับมาติดที่เดิม ควรเก็บข้อสรุปว่าเกี่ยวกับ release ใด ต้องตรวจอะไรเพิ่ม หรือเลือกอัปเดตแล้วจะทดสอบการรับไฟล์ส่วนไหน
หลังอัปเดต library และสร้าง image ใหม่ ให้สร้าง SBOM ใหม่จากขั้นตอนที่ตกลงไว้ แล้วตรวจว่าเว็บจริงเปลี่ยนไปใช้ image นั้นแล้วด้วย รายการใหม่ที่สะอาดขึ้นช่วยอะไรได้น้อย หากลูกค้ายังส่งไฟล์เข้าเครื่องรุ่นเดิมอยู่
เริ่มกับเว็บเดียวก่อนก็พอ ลองหยิบ dependency หนึ่งตัวจากรายการ แล้วให้คนรับช่วงตามว่ามันอยู่ใน release ไหน เข้ามาผ่านอะไร และถ้าต้องเปลี่ยนจะเปิดงานที่ไหน หากตามได้โดยไม่ต้องรอคน build คนเดิม รายการนี้ก็เริ่มช่วยงานแล้ว ค่อยเพิ่มรายละเอียดในส่วนที่ยังตอบไม่ได้ แทนการเริ่มด้วยระบบใหญ่ที่ทีมไม่มีเวลาดูแลครับ